
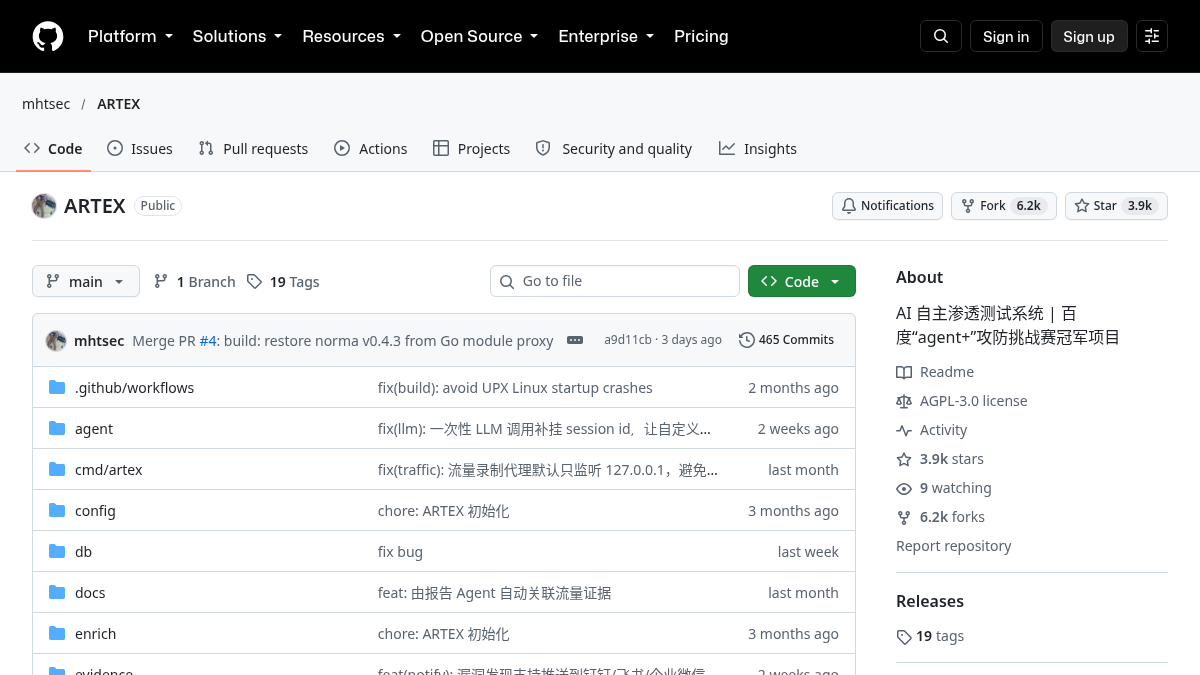
上线数天便斩获近 4000 星的开源自主渗透测试系统 ARTEX 近期引发热议,它曾是百度“agent+”攻防挑战赛的夺冠项目。该项目基于 Go 与 Next.js 构建,将大语言模型与自动化渗透测试工具链进行了深度结合。
它是什么
ARTEX 是一套由大模型驱动的自主网络渗透测试系统,前后端分别采用 Next.js 与 Go 语言实现。系统能够自主侦查目标资产、规划渗透链路,并调度内置工具(如 nmap 等)执行自动化探索。同时,它提供了可视化资产图谱以及“人在回路”拦截审批机制,确保 AI 的高危测试行为全程处于安全可控状态。
为什么值得关注
- 实战验证架构:历经攻防挑战赛实战检验,具备成熟的自主链路探索与工具调用能力。
- 人在回路(HITL)管控:具备拦截审批机制,危险操作需人工二次确认,避免模型失控脱缰。
- 资产链路可视化:内置力导向资产覆盖图与会话链路追踪,测试进度和攻击面一目了然。
- 资产快速同步:支持与 ScopeSentry 等外部系统打通,一键导入子域名、端口等资产数据。
- 部署友好:Docker 镜像预装 ripgrep、nmap 等渗透工具,支持远程 MCP 扩展与单二进制打包。
安装与使用步骤
- 克隆仓库到本地:
git clone github.com/mhtsec/ARTEX.git并进入项目目录cd ARTEX README:安装与使用说明 - 推荐使用一键安装脚本(交互式引导环境配置):
./install.sh 提交记录:项目活跃度 - 若选择 Docker Compose 手动部署,复制配置文件并填写数据库密码及模型密钥:
cp .env.example .env - 拉取镜像并启动服务:
docker compose up -d(如拉取困难可执行docker compose build && docker compose up -d源码构建) - 服务就绪后,在浏览器中访问
localhost:8787,首次访问将进入/setup设置管理员密码
注意事项
- 开源许可证为 AGPL-3.0,商业集成与衍生分发需严格遵守开源协议义务。
- 依赖 PostgreSQL 数据库,且自主探索功能必须配置
ANTHROPIC_API_KEY或OPENAI_API_KEY(可在环境变量或系统 UI 中设置)。 - 原作者 Docker 镜像已下线,当前使用维护镜像
mianhuatang11/artex,如遇拉取故障建议通过 Dockerfile 本地多阶段编译。 - 仅可用于合规授权的渗透测试与安全评估场景,严禁对未经授权的网络目标发起扫描和探测。
项目数据
⭐ 3855 星(创建 5.4 天,平均约 708 星/天;核实期间 0.2h 内 +5),许可证 AGPL-3.0,语言 Go